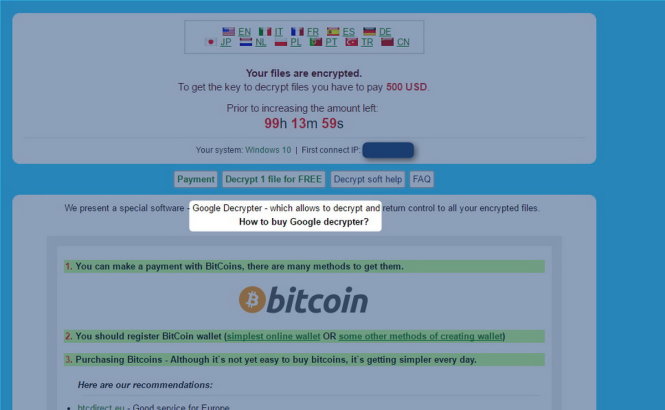
Thông báo yêu cầu nộp tiền chuộc bằng tiền kỹ thuật số Bitcoin (BTC) để cứu lại dữ liệu bị chiếm giữ bởi mã độc CryptXXX
CryptXXX là một cái tên trong số hàng chục loại mã độc mã hóa dữ liệu của nạn nhân và buộc họ phải trả tiền chuộc theo yêu cầu (ransomware).
Trong tháng ba, nhiều nạn nhân bị CryptXXX lây nhiễm lên thiết bị, chiếm giữ dữ liệu của họ và đòi tiền chuộc trị giá lên đến 500 USD (tương đương 11 triệu đồng) để cứu dữ liệu.
Cuối tháng 4, Hãng bảo mật Kaspersky Lab đã phát hành miễn phí một công cụ giải mã mang tên Virus-fighting để chống lại các loại ransomware như Trojan-Ransom.Win32.Rannoh, Trojan-Ransom.Win32.AutoIt, Trojan-Ransom.Win32.Fury, Trojan-Ransom.Win32.Crybola, Trojan-Ransom.Win32.Cryakl và Trojan-Ransom.Win32.CryptXXX.
Mọi người dùng đều có thể tải Virus-fighting để giải mã và khôi phục lại dữ liệu bị các loại mã độc trên chiếm giữ.
Tuy nhiên, khám phá mới ngày 15/5 từ nhóm nghiên cứu bảo mật Proofpoint cho thấy chủ nhân của CryptXXX lại tung ra phiên bản CryptXXX 2.006 mới qua mặt được công cụ Virus-fighting. Cuộc đua trở về mốc ban đầu.
Ransomware tấn công lên mạng Skype
Theo cảnh báo mới nhất từ Kaspersky Lab, loại mã độc họ ransomware bắt đầu lây nhiễm mạnh tại Việt Nam qua ứng dụng Skype. Ba loại ransomware đang lây nhiễm mạnh qua Skype gồm: Trojan.MSIL.Inject.ebrl, Trojan.Win32.IRCbot.yvh và Trojan-Ransom.Win32.Zerber.
Kaspersky cho biết: "Chúng giả mạo là người dùng rồi gửi các đoạn chat kèm đường link (liên kết) độc hại đến bạn bè trong danh bạ người dùng. Khi nạn nhân bấm vào link để xem ảnh hoặc xem phim, virus sẽ tự động tải xuống máy tính nhiều phần mềm độc hại khác nhau".
Các chuyên gia khuyến cáo sử dụng công cụ anti-virus trên máy tính và thiết bị di động, luôn bật ở chế độ hoạt động thời gian thực, luôn cập nhật thường xuyên dữ liệu virus mới nhất và tránh nhấn vào các liên kết đáng nghi qua ứng dụng chat hoặc trong nội dung email.
Sao lưu dữ liệu thường xuyên và lưu sang ổ đĩa dự phòng là phương thức hữu hiệu tránh tác hại của ransomware.
Theo tuoitre.vn